Domain portugal-pauschalreisen.de kaufen?
Wir ziehen mit dem Projekt
portugal-pauschalreisen.de um.
Sind Sie am Kauf der Domain
portugal-pauschalreisen.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain portugal-pauschalreisen.de kaufen?
Warum leuchtet die VGA-Leuchte rot?
Die VGA-Leuchte leuchtet rot, um anzuzeigen, dass ein Problem mit der Verbindung oder dem Signal der Grafikkarte besteht. Dies kann auf eine fehlerhafte Verbindung, einen defekten Monitor oder eine nicht funktionierende Grafikkarte hinweisen. Es ist ratsam, die Verbindungen zu überprüfen und gegebenenfalls den Monitor oder die Grafikkarte auszutauschen, um das Problem zu beheben. **
Warum leuchtet die Leuchte im Gefrierschrank rot?
Die rote Leuchte im Gefrierschrank signalisiert in der Regel eine Störung oder einen Fehler. Es kann bedeuten, dass die Temperatur im Gefrierschrank zu hoch ist oder dass es ein Problem mit dem Kühlsystem gibt. Es ist ratsam, den Gefrierschrank zu überprüfen und gegebenenfalls den Kundendienst zu kontaktieren, um das Problem zu beheben. **

Ähnliche Suchbegriffe für Aspöck-Leuchte-Url-Rot
Top-Angebote
Produkte zum Begriff Aspöck-Leuchte-Url-Rot:
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.20258,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Ransomware URLKaspersky Threat Data Feeds – Ransomware URL In der heutigen digitalen Landschaft stellen Ransomware-Angriffe eine der gravierendsten Bedrohungen für Unternehmen und Organisationen dar. Angreifer nutzen zunehmend raffinierte Methoden, um Systeme zu infiltrieren und Daten zu verschlüsseln, was zu erheblichen finanziellen Verlusten und Reputationsschäden führen kann. Um diesen Gefahren effektiv zu begegnen, bietet Kaspersky mit den **Threat Data Feeds – Ransomware URL** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, potenziell schädliche Webressourcen frühzeitig zu identifizieren und entsprechende Schutzmaßnahmen zu ergreifen. Überblick über Kaspersky Threat Data Feeds – Ransomware URL Die **Kaspersky Threat Data Feeds – Ransomware URL** liefern kontinuierlich aktualisierte Informationen über URLs, Domains und Hosts, die mit Ransomware in Verbindung stehen. Diese Datenfeeds ermöglichen es Unternehmen, ihre Sicherheitsinfrastrukturen proaktiv zu stärken, indem sie potenziell gefährliche Webressourcen identifizieren und blockieren, bevor sie Schaden anrichten können. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von URLs, Domains und Hosts, die mit Ransomware-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Web-Gateways. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Ransomware-Bedrohungen durch Identifizierung schädlicher Webressourcen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky Threat Data Feeds – Ransomware URL** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht25323,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - IoT URLKaspersky Threat Data Feeds – IoT URL Mit der schnellen Verbreitung des Internets der Dinge (IoT) entstehen nicht nur zahlreiche neue Anwendungsmöglichkeiten, sondern auch erhebliche Sicherheitsherausforderungen. IoT-Geräte sind oft das Ziel von Cyberangriffen, da sie häufig über schwache Sicherheitsmaßnahmen verfügen. Cyberkriminelle nutzen IoT-Geräte, um Daten zu stehlen, Netzwerke zu infizieren und Botnets aufzubauen. Die **Kaspersky Threat Data Feeds – IoT URL** bieten eine umfangreiche Datenbank mit bösartigen URLs, die speziell auf IoT-Geräte abzielen. Durch die Verwendung dieser Bedrohungsdaten können Unternehmen verdächtige Aktivitäten erkennen und Angriffe auf ihre IoT-Infrastrukturen proaktiv verhindern. Überblick über Kaspersky Threat Data Feeds – IoT URL Die **Kaspersky Threat Data Feeds – IoT URL** liefern umfassende Informationen über bösartige und verdächtige URLs, die auf IoT-Geräte abzielen. Diese Daten stammen aus dem globalen Netzwerk der Kaspersky Threat Intelligence und werden kontinuierlich aktualisiert. Die IoT URL-Feeds ermöglichen es Unternehmen, ihre IoT-Geräte und Netzwerke effektiv vor Cyberangriffen zu schützen, indem sie potenzielle Bedrohungen in Echtzeit erkennen und blockieren. Diese Daten können nahtlos in bestehende Sicherheitslösungen integriert werden, um die Verteidigung gegen IoT-Bedrohungen zu verstärken. Hauptfunktionen Umfassende IoT-Bedrohungsdaten: Bereitstellung einer umfangreichen Datenbank mit URLs, die für Angriffe auf IoT-Geräte verwendet werden. Präzise Bedrohungsinformationen: Jede bösartige URL wird mit zusätzlichen Informationen wie Bedrohungstyp, Herkunft und Risikoanalyse versehen. Nahtlose Integration: Einfache Implementierung der Daten in bestehende SIEM-Systeme, Firewalls und andere Sicherheitslösungen. Echtzeit-Erkennung und Blockierung: Schutz vor bösartigen URLs, die auf IoT-Geräte abzielen, durch Echtzeit-Blockierung. Reduzierung von Fehlalarmen: Präzise Bedrohungsdaten helfen, Fehlalarme zu reduzieren und die Effizienz des Sicherheitsteams zu steigern. Vorteile für Ihr Unternehmen Erhöhter Schutz für IoT-Infrastrukturen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen ihre IoT-Geräte vor bösartigen URLs schützen. Optimierte Sicherheitsstrategie: Proaktive Sicherheitsmaßnahmen basierend auf Echtzeit-Bedrohungsdaten reduzieren das Risiko erfolgreicher Angriffe. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf tatsächliche Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch eine verbesserte IoT-Sicherheit. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – IoT URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – IoT URL Schutz vor IoT-basierten Angriffen: Blockieren Sie bösartige URLs, die auf IoT-Geräte abzielen, bevor sie Schaden anrichten können. Erkennung und Prävention von Botnet-Aktivitäten: Identifizieren Sie IoT-Geräte, die für Botnet-Operationen missbraucht werden könnten. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die IoT-Geräte gefährden könnten.45581,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Warum leuchtet die PC VGA-Leuchte rot?
Die rote VGA-Leuchte kann auf verschiedene Probleme hinweisen. Es könnte bedeuten, dass kein Signal an den Monitor gesendet wird, dass die Grafikkarte nicht richtig funktioniert oder dass es ein Problem mit dem Kabel oder dem Anschluss gibt. Es ist ratsam, die Verbindungen zu überprüfen und gegebenenfalls die Grafikkarte oder das Kabel auszutauschen. **
-
Warum leuchtet die VGA-Leuchte der neuen GPU rot?
Die rote VGA-Leuchte an einer neuen GPU kann darauf hinweisen, dass es ein Problem mit der Grafikkarte gibt. Es könnte ein Fehler bei der Installation oder ein Hardwareproblem vorliegen. Es ist ratsam, die Anleitung der Grafikkarte zu überprüfen oder den technischen Support des Herstellers zu kontaktieren, um das Problem zu diagnostizieren und eine Lösung zu finden. **
-
Warum blinkt die Info-Leuchte des Routers plötzlich rot?
Die rote Blinkleuchte am Router kann darauf hinweisen, dass ein Problem mit der Internetverbindung besteht. Möglicherweise liegt ein Verbindungsfehler vor, der behoben werden muss. Es ist ratsam, den Router neu zu starten und gegebenenfalls den Internetanbieter zu kontaktieren, um das Problem zu beheben. **
-
Warum blinkt die PC-Leuchte bei mir rot anstatt blau?
Es gibt mehrere mögliche Gründe, warum die PC-Leuchte rot anstatt blau blinkt. Es könnte sein, dass es sich um eine spezifische Funktion oder eine Fehlermeldung handelt, die durch die rote Farbe signalisiert wird. Es ist auch möglich, dass ein Hardware- oder Softwareproblem vorliegt, das dazu führt, dass die Leuchte rot blinkt. Um das genaue Problem zu identifizieren, wäre es hilfreich, weitere Informationen über den PC und die genaue Fehlermeldung zu haben. **
Was kann ich tun, wenn die Leuchte meines Kabelreceivers immer rot wird?
Wenn die Leuchte deines Kabelreceivers immer rot wird, deutet dies in der Regel auf ein Problem hin. Du könntest zunächst versuchen, den Receiver aus- und wieder einzuschalten, um zu sehen, ob das Problem behoben wird. Wenn dies nicht funktioniert, solltest du dich an den Kundendienst oder den Hersteller des Receivers wenden, um weitere Unterstützung zu erhalten. **
Warum blinkt die Fritzbox Power-DSL und die Info-Leuchte leuchtet rot?
Das Blinken der Power-DSL-Leuchte und das Rotleuchten der Info-Leuchte an der Fritzbox können auf verschiedene Probleme hinweisen. Es könnte sein, dass es ein Problem mit der Internetverbindung gibt, wie zum Beispiel eine Störung beim DSL-Anschluss. Es könnte auch ein Problem mit der Fritzbox selbst vorliegen, wie zum Beispiel ein Firmware-Update oder ein Hardwarefehler. Es ist ratsam, den Kundendienst des Internetanbieters oder den technischen Support von AVM, dem Hersteller der Fritzbox, zu kontaktieren, um das genaue Problem zu ermitteln und eine Lösung zu finden. **
Top-Angebote
Produkte zum Begriff Aspöck-Leuchte-Url-Rot:
-
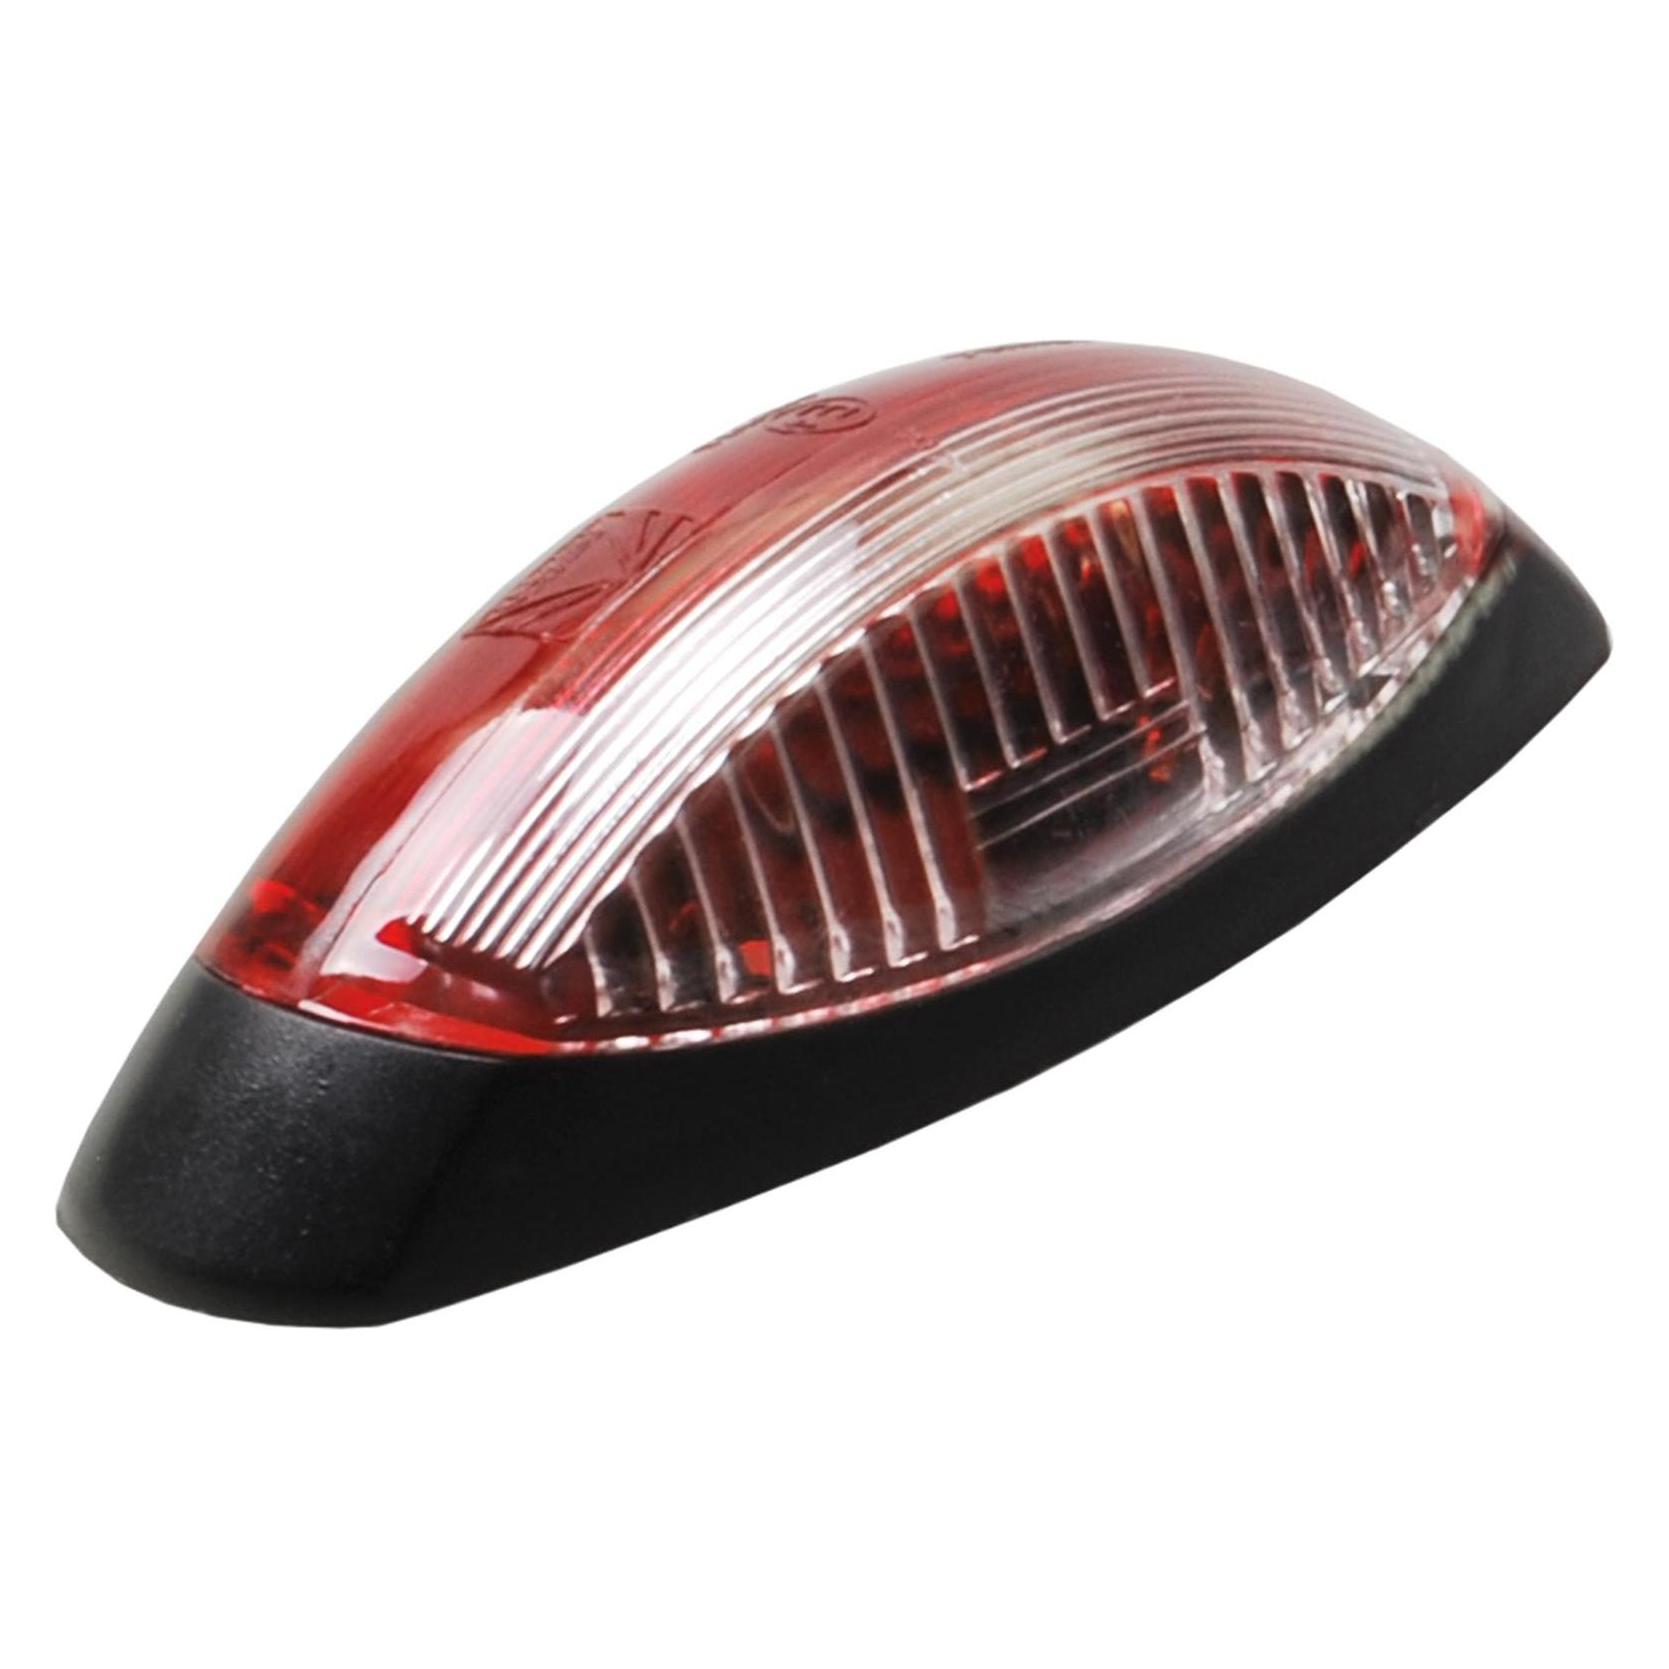
ASPÖCK FLEXIPOINT I Markierungsleuchte rot universellDie Positionsleuchte FLEXIPOINT I von ASPÖCK kann links oder rechts montiert werden. Sie verfügt über ein hinteres Positionslicht und einen Reflektor. Ideal für Anhänger, Lkw, Landmaschinen und Anhänger.7,39 €*Versand: 7,90 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.20258,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Warum leuchtet die VGA-Leuchte rot?
Die VGA-Leuchte leuchtet rot, um anzuzeigen, dass ein Problem mit der Verbindung oder dem Signal der Grafikkarte besteht. Dies kann auf eine fehlerhafte Verbindung, einen defekten Monitor oder eine nicht funktionierende Grafikkarte hinweisen. Es ist ratsam, die Verbindungen zu überprüfen und gegebenenfalls den Monitor oder die Grafikkarte auszutauschen, um das Problem zu beheben. **
-
Warum leuchtet die Leuchte im Gefrierschrank rot?
Die rote Leuchte im Gefrierschrank signalisiert in der Regel eine Störung oder einen Fehler. Es kann bedeuten, dass die Temperatur im Gefrierschrank zu hoch ist oder dass es ein Problem mit dem Kühlsystem gibt. Es ist ratsam, den Gefrierschrank zu überprüfen und gegebenenfalls den Kundendienst zu kontaktieren, um das Problem zu beheben. **
-
Warum leuchtet die PC VGA-Leuchte rot?
Die rote VGA-Leuchte kann auf verschiedene Probleme hinweisen. Es könnte bedeuten, dass kein Signal an den Monitor gesendet wird, dass die Grafikkarte nicht richtig funktioniert oder dass es ein Problem mit dem Kabel oder dem Anschluss gibt. Es ist ratsam, die Verbindungen zu überprüfen und gegebenenfalls die Grafikkarte oder das Kabel auszutauschen. **
-
Warum leuchtet die VGA-Leuchte der neuen GPU rot?
Die rote VGA-Leuchte an einer neuen GPU kann darauf hinweisen, dass es ein Problem mit der Grafikkarte gibt. Es könnte ein Fehler bei der Installation oder ein Hardwareproblem vorliegen. Es ist ratsam, die Anleitung der Grafikkarte zu überprüfen oder den technischen Support des Herstellers zu kontaktieren, um das Problem zu diagnostizieren und eine Lösung zu finden. **
Ähnliche Suchbegriffe für Aspöck-Leuchte-Url-Rot
-
Kaspersky Threat Data Feeds - Ransomware URLKaspersky Threat Data Feeds – Ransomware URL In der heutigen digitalen Landschaft stellen Ransomware-Angriffe eine der gravierendsten Bedrohungen für Unternehmen und Organisationen dar. Angreifer nutzen zunehmend raffinierte Methoden, um Systeme zu infiltrieren und Daten zu verschlüsseln, was zu erheblichen finanziellen Verlusten und Reputationsschäden führen kann. Um diesen Gefahren effektiv zu begegnen, bietet Kaspersky mit den **Threat Data Feeds – Ransomware URL** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, potenziell schädliche Webressourcen frühzeitig zu identifizieren und entsprechende Schutzmaßnahmen zu ergreifen. Überblick über Kaspersky Threat Data Feeds – Ransomware URL Die **Kaspersky Threat Data Feeds – Ransomware URL** liefern kontinuierlich aktualisierte Informationen über URLs, Domains und Hosts, die mit Ransomware in Verbindung stehen. Diese Datenfeeds ermöglichen es Unternehmen, ihre Sicherheitsinfrastrukturen proaktiv zu stärken, indem sie potenziell gefährliche Webressourcen identifizieren und blockieren, bevor sie Schaden anrichten können. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von URLs, Domains und Hosts, die mit Ransomware-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Web-Gateways. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Ransomware-Bedrohungen durch Identifizierung schädlicher Webressourcen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky Threat Data Feeds – Ransomware URL** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht25323,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - IoT URLKaspersky Threat Data Feeds – IoT URL Mit der schnellen Verbreitung des Internets der Dinge (IoT) entstehen nicht nur zahlreiche neue Anwendungsmöglichkeiten, sondern auch erhebliche Sicherheitsherausforderungen. IoT-Geräte sind oft das Ziel von Cyberangriffen, da sie häufig über schwache Sicherheitsmaßnahmen verfügen. Cyberkriminelle nutzen IoT-Geräte, um Daten zu stehlen, Netzwerke zu infizieren und Botnets aufzubauen. Die **Kaspersky Threat Data Feeds – IoT URL** bieten eine umfangreiche Datenbank mit bösartigen URLs, die speziell auf IoT-Geräte abzielen. Durch die Verwendung dieser Bedrohungsdaten können Unternehmen verdächtige Aktivitäten erkennen und Angriffe auf ihre IoT-Infrastrukturen proaktiv verhindern. Überblick über Kaspersky Threat Data Feeds – IoT URL Die **Kaspersky Threat Data Feeds – IoT URL** liefern umfassende Informationen über bösartige und verdächtige URLs, die auf IoT-Geräte abzielen. Diese Daten stammen aus dem globalen Netzwerk der Kaspersky Threat Intelligence und werden kontinuierlich aktualisiert. Die IoT URL-Feeds ermöglichen es Unternehmen, ihre IoT-Geräte und Netzwerke effektiv vor Cyberangriffen zu schützen, indem sie potenzielle Bedrohungen in Echtzeit erkennen und blockieren. Diese Daten können nahtlos in bestehende Sicherheitslösungen integriert werden, um die Verteidigung gegen IoT-Bedrohungen zu verstärken. Hauptfunktionen Umfassende IoT-Bedrohungsdaten: Bereitstellung einer umfangreichen Datenbank mit URLs, die für Angriffe auf IoT-Geräte verwendet werden. Präzise Bedrohungsinformationen: Jede bösartige URL wird mit zusätzlichen Informationen wie Bedrohungstyp, Herkunft und Risikoanalyse versehen. Nahtlose Integration: Einfache Implementierung der Daten in bestehende SIEM-Systeme, Firewalls und andere Sicherheitslösungen. Echtzeit-Erkennung und Blockierung: Schutz vor bösartigen URLs, die auf IoT-Geräte abzielen, durch Echtzeit-Blockierung. Reduzierung von Fehlalarmen: Präzise Bedrohungsdaten helfen, Fehlalarme zu reduzieren und die Effizienz des Sicherheitsteams zu steigern. Vorteile für Ihr Unternehmen Erhöhter Schutz für IoT-Infrastrukturen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen ihre IoT-Geräte vor bösartigen URLs schützen. Optimierte Sicherheitsstrategie: Proaktive Sicherheitsmaßnahmen basierend auf Echtzeit-Bedrohungsdaten reduzieren das Risiko erfolgreicher Angriffe. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf tatsächliche Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch eine verbesserte IoT-Sicherheit. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – IoT URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – IoT URL Schutz vor IoT-basierten Angriffen: Blockieren Sie bösartige URLs, die auf IoT-Geräte abzielen, bevor sie Schaden anrichten können. Erkennung und Prävention von Botnet-Aktivitäten: Identifizieren Sie IoT-Geräte, die für Botnet-Operationen missbraucht werden könnten. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die IoT-Geräte gefährden könnten.45581,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Osmanisch-deutsche Geschichte(n) in Bildung und KulturOsmanisch-deutsche Geschichte(n) in Bildung und Kultur , Welche Bedeutung hat das Osmanische Reich für die Bildung und Kultur in Deutschland? Die Beiträger*innen präsentieren eine erste Bestandsaufnahme und widmen sich dem Thema aus theoretischer, empirischer und bildungspraktischer Perspektive. Dazu analysieren sie aktuelle Formen der Auseinandersetzung mit dem Osmanischen Reich in Schule und Unterricht, werfen aber anhand von Filmen, Museen und Projekten der außerschulischen Bildung auch einen Blick in die kulturelle Arena. Im Zentrum steht besonders der derzeitige Wandel von Geschichts- und Erinnerungskultur sowie die damit verbundene Notwendigkeit, Geschichte diversitätsreflexiv zu erzählen - was zeitgemäße Impulse für eine transkulturelle politische Bildung der Gegenwart liefert. , Messgeräte & Anzeige > Innenausstattung , Erscheinungsjahr: 202411, Titel der Reihe: Public History - Angewandte Geschichte#22#, Redaktion: Georgi, Viola B.~Arani, Aliyeh Yegane~Yildirim, Lale, Seitenzahl/Blattzahl: 200, Abbildungen: 10 SW-Abbildungen, Themenüberschrift: HISTORY / Europe / General, Keyword: Bildung; Bildungsforschung; Cultural History; Culture; Diversity; Diversität; Education; Educational Research; Erinnerungskultur; European History; Europäische Geschichte; Geschichte; Geschichtswissenschaft; Global History; Globalgeschichte; Historisches Lernen; History; Kultur; Kulturgeschichte; Memory Culture; Migration; Museum; Osmanisches Reich; Ottoman Empire; School; Schule; Turkey; Turkish History; Türkei; Türkische Geschichte, Fachschema: Pädagogik / Theorie, Philosophie, Anthropologie, Fachkategorie: Europäische Geschichte~Geschichte: Ereignisse und Themen~Pädagogik: Theorie und Philosopie, Warengruppe: HC/Geschichte/Regionalgeschichte, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Blätteranzahl: 216 Blätter, Länge: 225, Breite: 148, Höhe: 17, Gewicht: 318, Produktform: Kartoniert, Genre: Geisteswissenschaften/Kunst/Musik,40,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Schwimmen und Baden in Geschichte, Kultur und GesellschaftSchwimmen und Baden in Geschichte, Kultur und Gesellschaft , Schwimmen ist ein universelles Kulturgut und eine alte Kulturtechnik, die dem Menschen die Erfahrung vermittelt, die positiven Seiten des Elements Wasser wie auch seine Gefahren zu erleben. Schwimmen lehrt sowohl den harmonischen Umgang mit der Natur als auch Respekt und Demut vor ihrer Macht. Es gibt eine Fülle von historischen Quellen und Zeugnissen, die belegen, dass unsere Vorfahren in aller Welt und zu allen Zeiten sich Kenntnisse im Schwimmen angeeignet haben. Der Band bündelt Ergebnisse der wissenschaftlichen Tagung zur Geschichte des Schwimmens, Badens und des Schwimmsports vom 20. bis 22. Mai 2022 in der Schwabenakademie Irsee. Er bietet Erkenntnisse zur Geschichte des Schwimmens und der Wasserrettung, zu Diskursen über Schwimmpädagogik, Badekleidung und Nacktheit. Die Beiträge öffnen zudem Perspektiven auf Geschlechterforschung mit Blick auf die Bade- und Schwimmkultur, Baden und Schwimmen in Kunst, Literatur und Wissenschaft, Bau- und Architekturgeschichte von Bädern und Schwimmhallen und die Bedeutung des Badewesens für Freizeit und Stadtgesellschaft. , Sonstige > Kraftstoffversorgung , Erscheinungsjahr: 202403, Produktform: Kartoniert, Autoren: Herzog, Markwart, Redaktion: Krüger, Michael, Seitenzahl/Blattzahl: 239, Abbildungen: überwiegend farbige Fotos, Keyword: Bäderarchitektur; DLRG; Frauensport; Freibad; Natursport; Rettungsschwimmen; Schwimmbad; Schwimmen; Schwimmsport; Seebrücke, Fachschema: Sport / Geschichte~Wassersport - Wassersportler, Fachkategorie: Gesellschaft und Kultur, allgemein~Geschichte des Sports~Schwimmen und Tauchen, Warengruppe: TB/Geschichte/Sonstiges, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 238, Breite: 168, Höhe: 16, Gewicht: 576, Produktform: Kartoniert, Genre: Geisteswissenschaften/Kunst/Musik,24,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Warum blinkt die Info-Leuchte des Routers plötzlich rot?
Die rote Blinkleuchte am Router kann darauf hinweisen, dass ein Problem mit der Internetverbindung besteht. Möglicherweise liegt ein Verbindungsfehler vor, der behoben werden muss. Es ist ratsam, den Router neu zu starten und gegebenenfalls den Internetanbieter zu kontaktieren, um das Problem zu beheben. **
-
Warum blinkt die PC-Leuchte bei mir rot anstatt blau?
Es gibt mehrere mögliche Gründe, warum die PC-Leuchte rot anstatt blau blinkt. Es könnte sein, dass es sich um eine spezifische Funktion oder eine Fehlermeldung handelt, die durch die rote Farbe signalisiert wird. Es ist auch möglich, dass ein Hardware- oder Softwareproblem vorliegt, das dazu führt, dass die Leuchte rot blinkt. Um das genaue Problem zu identifizieren, wäre es hilfreich, weitere Informationen über den PC und die genaue Fehlermeldung zu haben. **
-
Was kann ich tun, wenn die Leuchte meines Kabelreceivers immer rot wird?
Wenn die Leuchte deines Kabelreceivers immer rot wird, deutet dies in der Regel auf ein Problem hin. Du könntest zunächst versuchen, den Receiver aus- und wieder einzuschalten, um zu sehen, ob das Problem behoben wird. Wenn dies nicht funktioniert, solltest du dich an den Kundendienst oder den Hersteller des Receivers wenden, um weitere Unterstützung zu erhalten. **
-
Warum blinkt die Fritzbox Power-DSL und die Info-Leuchte leuchtet rot?
Das Blinken der Power-DSL-Leuchte und das Rotleuchten der Info-Leuchte an der Fritzbox können auf verschiedene Probleme hinweisen. Es könnte sein, dass es ein Problem mit der Internetverbindung gibt, wie zum Beispiel eine Störung beim DSL-Anschluss. Es könnte auch ein Problem mit der Fritzbox selbst vorliegen, wie zum Beispiel ein Firmware-Update oder ein Hardwarefehler. Es ist ratsam, den Kundendienst des Internetanbieters oder den technischen Support von AVM, dem Hersteller der Fritzbox, zu kontaktieren, um das genaue Problem zu ermitteln und eine Lösung zu finden. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.